ওয়েবসাইট ও অনলাইন সেবা তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে (PHP) গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার খবরে বিশ্বজুড়ে উদ্বেগ তৈরি হয়েছে। সম্ভাব্য সাইবার ঝুঁকি মোকাবিলায় বাংলাদেশ ব্যাংকসহ বিভিন্ন প্রতিষ্ঠান সতর্কতামূলক ব্যবস্থা নিয়েছে বলে জানা গেছে। একই সঙ্গে ঝুঁকিপূর্ণ ওয়েবসাইট ও অনলাইন সেবার নিরাপত্তা পরীক্ষা এবং প্রয়োজনীয় সংশোধনী সফটওয়্যার বা প্যাচ প্রয়োগের ওপর গুরুত্ব দেওয়া হচ্ছে।
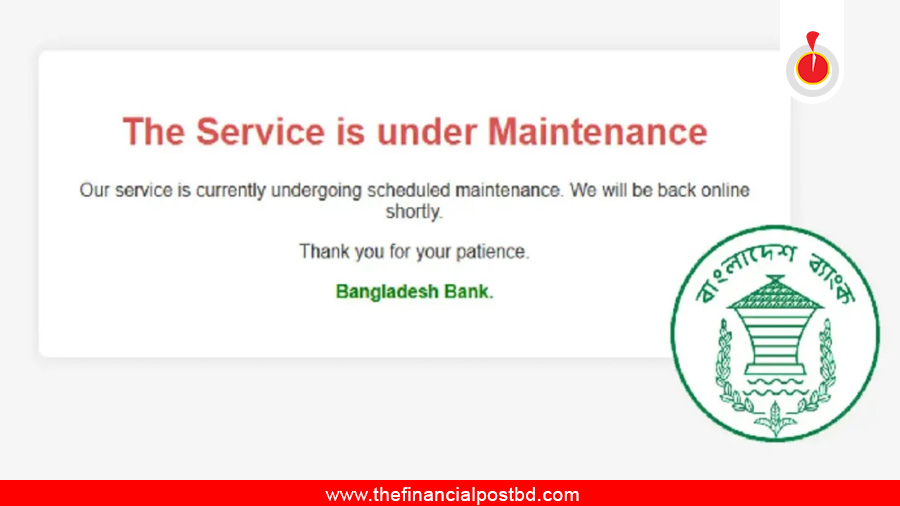
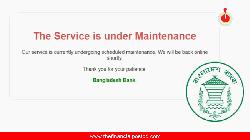
বৃহস্পতিবার (২২ অক্টোবর) সন্ধ্যায় বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান বলেন, নিরাপত্তাঝুঁকি বিবেচনায় বাংলাদেশ ব্যাংকের ওয়েবসাইটের গতি কমিয়ে রাখা হয়েছে। শতভাগ নিরাপত্তা নিশ্চিত করতে কেন্দ্রীয় ব্যাংকের তথ্যপ্রযুক্তি বিভাগ বিষয়টি নিয়ে কাজ করছে।
বিবিসির একটি প্রতিবেদনের বরাতে জানা যায়, কৃত্রিম বুদ্ধিমত্তার (এআই) সহায়তায় পিএইচপির নিরাপত্তা দুর্বলতাগুলো শনাক্ত করেছেন গবেষকেরা। সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, এআইয়ের সহায়তায় শনাক্ত হওয়া গুরুত্বপূর্ণ নিরাপত্তা দুর্বলতাগুলোর মধ্যে এটি অন্যতম।
পিএইচপি বিশ্বজুড়ে বিপুলসংখ্যক ওয়েবসাইটে ব্যবহৃত হওয়ায় নিরাপত্তা ত্রুটির সম্ভাব্য প্রভাব নিয়ে উদ্বেগ দেখা দিয়েছে। তবে পিএইচপি ব্যবহারকারী সব ওয়েবসাইট সমানভাবে ঝুঁকিতে রয়েছে কি না, তা নির্ভর করে সংশ্লিষ্ট সফটওয়্যারের সংস্করণ ও প্রযুক্তিগত কাঠামোর ওপর।
প্রতিবেদন অনুযায়ী, সম্ভাব্য ঝুঁকি মোকাবিলায় যুক্তরাষ্ট্রের সংশ্লিষ্ট নিরাপত্তা কর্তৃপক্ষ প্রতিষ্ঠানগুলোকে সতর্ক করেছে। দ্রুত ত্রুটি সংশোধন সম্ভব না হলে ঝুঁকিপূর্ণ ব্যবস্থা সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার পরামর্শও দেওয়া হয়েছে। ত্রুটি সংশোধনে প্রয়োজনীয় সফটওয়্যার আপডেট ও নিরাপত্তা প্যাচ প্রকাশের কথাও জানানো হয়েছে।
এদিকে আন্তর্জাতিক প্রতিবেদনে বলা হয়েছে, ফ্রান্স ও ফিনল্যান্ডে ঝুঁকিপূর্ণ কিছু ওয়েবসেবা সাময়িকভাবে বন্ধ রাখার উদ্যোগ নেওয়া হয়েছে। বিভিন্ন বেসরকারি প্রতিষ্ঠানও নিজেদের অনলাইন সেবার নিরাপত্তা নিশ্চিত করতে সতর্কতামূলক পদক্ষেপ নিয়েছে। জাপানের সরকারি ওয়েবসাইটগুলোর প্রযুক্তিগত কাঠামো পরীক্ষার বিষয়েও সংশ্লিষ্ট কর্তৃপক্ষকে সতর্ক করা হয়েছে বলে প্রতিবেদনে উল্লেখ রয়েছে।
এআইয়ের সহায়তায় ত্রুটি শনাক্ত
প্রকাশিত প্রতিবেদনের তথ্য অনুযায়ী, ‘প্যাচ দ্য প্ল্যানেট’ নামের একটি উদ্যোগের আওতায় ওয়েব উন্নয়নে ব্যবহৃত বিভিন্ন প্রোগ্রামিং ভাষার নিরাপত্তা দুর্বলতা অনুসন্ধান করছিলেন গবেষকেরা। এ কাজে ওপেনএআইয়ের উন্নত কৃত্রিম বুদ্ধিমত্তা প্রযুক্তির সহায়তা নেওয়া হয়।
গবেষকদের দাবি, শনাক্ত হওয়া কিছু নিরাপত্তা দুর্বলতা দীর্ঘদিন ধরে অজানা অবস্থায় ছিল। ফলে পুরোনো সফটওয়্যার সংস্করণ ব্যবহারকারী বিভিন্ন ওয়েবসাইট ও অনলাইন সেবার নিরাপত্তা নতুন করে পর্যালোচনার প্রয়োজন দেখা দিয়েছে।
প্রতিবেদনে আরও বলা হয়েছে, চলতি মাসের শেষ দিকে নিরাপত্তা ত্রুটির বিস্তারিত তথ্য ও সংশোধনপদ্ধতি প্রকাশের পরিকল্পনা থাকলেও সামাজিক যোগাযোগমাধ্যমে সংশ্লিষ্ট তথ্য আগেই ছড়িয়ে পড়ে। এর পরিপ্রেক্ষিতে নির্ধারিত সময়ের আগে বিষয়টি প্রকাশ্যে আনার পরিস্থিতি তৈরি হয়।
তথ্য চুরি ও অননুমোদিত প্রবেশের আশঙ্কা
সাইবার নিরাপত্তা সংশ্লিষ্টদের আশঙ্কা, শনাক্ত হওয়া দুর্বলতাগুলো কাজে লাগিয়ে অপরাধীরা ঝুঁকিপূর্ণ ওয়েবসাইটে অননুমোদিত প্রবেশ, গুরুত্বপূর্ণ তথ্য চুরি কিংবা সংশ্লিষ্ট ব্যবস্থার নিয়ন্ত্রণ নেওয়ার চেষ্টা করতে পারে।
এ কারণে পিএইচপিনির্ভর ওয়েবসাইট ও অনলাইন সেবার পরিচালনাকারীদের ব্যবহৃত সফটওয়্যারের সংস্করণ, সার্ভারের নিরাপত্তা এবং সংশ্লিষ্ট প্রযুক্তিগত কাঠামো পরীক্ষা করার পরামর্শ দেওয়া হচ্ছে।
পাশাপাশি প্রযোজ্য নিরাপত্তা প্যাচ দ্রুত সংযোজন, প্রয়োজনীয় তথ্যের ব্যাকআপ সংরক্ষণ এবং ঝুঁকিপূর্ণ সেবার ওপর বাড়তি নজরদারি নিশ্চিত করার ওপর গুরুত্ব দেওয়া হচ্ছে।
বিশেষজ্ঞদের মতে, ব্যাংক, সরকারি সংস্থা ও ব্যবসাপ্রতিষ্ঠানসহ বিভিন্ন খাতের অনলাইন সেবায় পিএইচপি ব্যবহৃত হওয়ায় সম্ভাব্য নিরাপত্তাঝুঁকি মোকাবিলায় দ্রুত পদক্ষেপ নেওয়া প্রয়োজন। তবে কোনো প্রতিষ্ঠানের ওয়েবসাইটে পিএইচপি ব্যবহৃত হচ্ছে বলেই সেটি আক্রান্ত হয়েছে বা তথ্য চুরি হয়েছে—এমন সিদ্ধান্তে পৌঁছানোর সুযোগ নেই।
এফপি/মিব


 প্রধানমন্ত্রীর জাপান সফরে থাকছেন না রাষ্ট্রদূত দাউদ আলী
 সাইবার নিরাপত্তাঝুঁকি মোকাবিলায় তৎপর বাংলাদেশ ব্যাংক
 লোহিত সাগরে ভারতীয় জাহাজে সৌদির হামলার দাবি হুথিদের, ১৪ জনকে উদ্ধারের খবর
 জরাজীর্ণ ঘরে ঝুঁকি নিয়ে দিন কাটছে বৃদ্ধ দম্পতির
 সুন্দরবনে কোস্ট গার্ডের অভিযানে হরিণের মাংস ও চামড়া জব্দ
 খুলনায় মাদক ও অস্ত্র মামলার আসামিকে গুলি করে হত্যা
 কক্সবাজারে প্রতিমা বিসর্জন, সৈকতে সাম্প্রদায়িক সম্প্রীতির মহামিলন
 মেয়েকে সঙ্গে নিয়ে পূজামণ্ডপে প্রচারণায় চেয়ারম্যান প্রার্থী পারভেজ শেখ
 কালীগঞ্জে স্কুলছাত্রীকে ধর্ষণের অভিযোগে তিনজন গ্রেপ্তার
 পূজামণ্ডপে বিদ্যুৎস্পৃষ্টে ডেকোরেটর কর্মীর মৃত্যু